3 jun 2026
LisbonID Conference 2026: dos días sobre identidad digital europea
Qué es la LisbonID Conference
LID es una cumbre dedicada a la identificación electrónica, los marcos de confianza y las billeteras de identidad digital. El formato mezcla deliberadamente a tres grupos que suelen reunirse por separado: autoridades públicas responsables de programas nacionales de identidad, organizaciones del sector privado que dependen de esas credenciales y las empresas que construyen la tecnología subyacente.
Esa mezcla es lo esencial. La política de identidad escrita sin quienes la implementan produce regulación que nadie puede construir. La tecnología construida sin reguladores produce productos que nadie puede desplegar. El programa se estructuró para mantener a ambos en la misma sala durante dos días.
La edición inaugural se celebró en la Fundação Oriente, en Lisboa, un espacio elegido por su escala y por mantener la exposición, las sesiones plenarias y las conversaciones informales a pocos metros unas de otras. Varios asistentes señalaron después que los intercambios más útiles ocurrieron en los pasillos, lo que suele indicar que el programa les dejó espacio suficiente.
Por qué Lisboa
Portugal es un anfitrión creíble para esta conversación. El país lleva años con un programa nacional de identidad digital, con la Chave Móvel Digital que ofrece acceso autenticado a servicios públicos y firma electrónica cualificada a una amplia base ciudadana. Cuenta además con una combinación inusual para un mercado europeo de su tamaño: adopción por parte del Estado, un sector tecnológico nacional trabajando en identidad y servicios de confianza, y una comunidad investigadora activa en criptografía y seguridad.
Lisboa se sitúa también en un cruce práctico. Es una capital europea dentro del perímetro regulatorio de eIDAS, con vínculos institucionales profundos con el África lusófona y con América Latina. Delegaciones de Cabo Verde, Angola, Mozambique y Brasil pueden asistir a una conferencia europea de identidad sin tratarla como ajena. Varias conversaciones en LID 2026 giraron precisamente en torno a ese solapamiento, donde un marco regulatorio europeo se encuentra con condiciones de despliegue que no se parecen en nada a las del norte de Europa.
Panorama del evento
Los dos días cubrieron la implementación de eIDAS 2.0, el despliegue de las Carteras Europeas de Identidad Digital, la prevención de fraude documental asistida por IA y los modelos de confianza descentralizada. El elenco de ponentes fue de la política a la ingeniería, lo que mantuvo la discusión con los pies en el suelo.
El Secretario de Estado de Digitalización de Portugal expuso la posición nacional sobre la implementación de la cartera. El CEO de NOSi aportó la perspectiva de un operador tecnológico público con responsabilidad de prestar servicios a escala nacional, una visión que suele desmontar calendarios optimistas. Prestadores de servicios de confianza, especialistas en biometría, bancos y fabricantes de credenciales completaron el resto del programa.
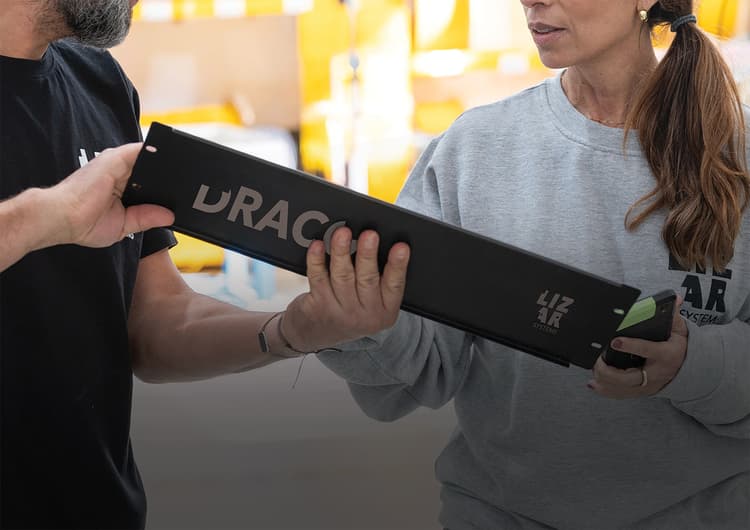
LIZAR demostró la cadena completa de emisión en el espacio de exposición, desde la fuente de datos segura hasta la verificación en campo, con todos los componentes diseñados y ensamblados en Europa.
Pilares principales de la discusión
eIDAS 2.0 y la Cartera Europea de Identidad Digital
La regulación está cerrada. La implementación no. Las sesiones de este pilar se centraron en las cuestiones prácticas a las que se enfrentan los Estados miembros: cómo se emite una cartera y a quién, qué ocurre con los ciudadanos sin un smartphone adecuado, cómo se registran y supervisan las partes que confían en ella, y cómo funciona el reconocimiento transfronterizo cuando dos Estados miembros han tomado decisiones arquitectónicas distintas dentro del mismo marco legal.
Un tema recurrente fue la distancia entre piloto y producción. Los pilotos a gran escala han demostrado que la tecnología funciona. Operar una cartera como infraestructura nacional crítica, con obligaciones de soporte, vías de recuperación para dispositivos perdidos y requisitos de accesibilidad para una población entera, es un problema distinto. Varios ponentes sostuvieron que las partes más difíciles del despliegue de una cartera son operativas y no criptográficas.
IA y prevención del fraude documental
Dos fuerzas opuestas enmarcaron este pilar. Los modelos generativos han hecho que documentos falsificados convincentes sean baratos de producir y fáciles de distribuir, lo que ha cambiado la economía del fraude de identidad en su gama baja. La misma clase de tecnología ha hecho mucho más capaz la inspección automatizada de credenciales físicas y digitales.
La discusión superó rápidamente la exactitud de la detección para centrarse en la rendición de cuentas. Un sistema de aprendizaje automático que rechaza el documento de un ciudadano crea un acto administrativo que debe ser explicado, recurrido y auditado. Los ponentes con despliegues en producción insistieron en el punto: la propiedad útil de una capa de inspección por IA en un programa público no es su tasa de exactitud, sino su capacidad de producir un registro que una persona pueda examinar y defender meses después.
Confianza descentralizada y credenciales verificables
La identidad autosoberana y las credenciales verificables se discutieron con menos entusiasmo y más precisión que en años anteriores, lo que la mayoría de los participantes interpretó como un avance. Las sesiones abordaron la divulgación selectiva, la revocación a escala, la gobernanza de los registros de confianza y la cuestión de quién responde cuando se presenta una credencial y el emisor ya no está localizable.
Credenciales físicas en un programa digital
El pilar que generó más discusión práctica fue la relación entre identidad física y digital. Las carteras digitales no eliminan la necesidad de una credencial física. El control fronterizo, la verificación sin conexión, las poblaciones sin smartphone, las situaciones de emergencia y los requisitos legales en muchas jurisdicciones mantienen en servicio la tarjeta y el pasaporte.
El enfoque productivo fue el de una credencial con múltiples funciones de confianza: un documento físico seguro que porta también el chip, los certificados y la referencia biométrica que sostienen una identidad digital. Acertar en esa relación determina si un programa nacional funciona para todos o solo para la mayoría conectada.
Las sesiones de esta línea cubrieron también la logística de emisión, que rara vez llega a una agenda de conferencia y probablemente debería hacerlo más a menudo. Cuánto espera un ciudadano por un documento, si se produce centralmente o en el punto de captura, cómo se sustituye una tarjeta perdida y cuál es la tasa de fallo en volumen son las medidas por las que el público juzga realmente un programa de identidad. Las delegaciones de países donde no se puede confiar en la distribución postal fueron directas al respecto: una credencial que existe en una base de datos y no en la mano del ciudadano no ha sido emitida.
El telón de fondo regulatorio
Entender por qué la sala estaba llena ayuda a explicar el tono de la discusión. El marco revisado de eIDAS obliga a los Estados miembros a ofrecer a ciudadanos y residentes una Cartera Europea de Identidad Digital, y obliga a las grandes plataformas en línea y a los sectores regulados a aceptarla. Eso convierte un debate técnico de larga data en un plazo de entrega con consecuencias legales asociadas.
Detrás del plazo hay un volumen sustancial de trabajo. Cada Estado miembro necesita un modelo de emisión, una estructura de supervisión para las partes que confían en la cartera, una vía de certificación para los proveedores de carteras y una respuesta para cada ciudadano que quede fuera de los supuestos del diseño. La interoperabilidad tiene que sostenerse en veintisiete implementaciones construidas por equipos distintos bajo reglas de contratación distintas.
Las conferencias en esta fase de un ciclo regulatorio suelen ser prematuras o tardías. LID 2026 cayó en un momento útil, con el marco fijado y las decisiones de implementación aún lo bastante abiertas como para merecer debate.
El espacio de exposición
La exposición transcurrió junto a las sesiones y no en una sala aparte, lo que mantuvo un flujo constante entre charlas. Los expositores cubrieron fabricación de credenciales, captura biométrica, plataformas de cartera, servicios de confianza y verificación de documentos, dando a los asistentes una visión razonablemente completa de la cadena de suministro en un solo espacio.
Para autoridades públicas al inicio de un ciclo de compra, esa disposición tiene un valor evidente. Un responsable de programa podía ver, en secuencia, hardware de captura, equipamiento de personalización, software de codificación y herramientas de verificación, y preguntar a cada proveedor cómo se comporta su componente en los puntos de traspaso. Los fallos de integración en programas de identidad ocurren casi siempre en esas costuras, rara vez dentro de un único producto.
Qué presentó LIZAR
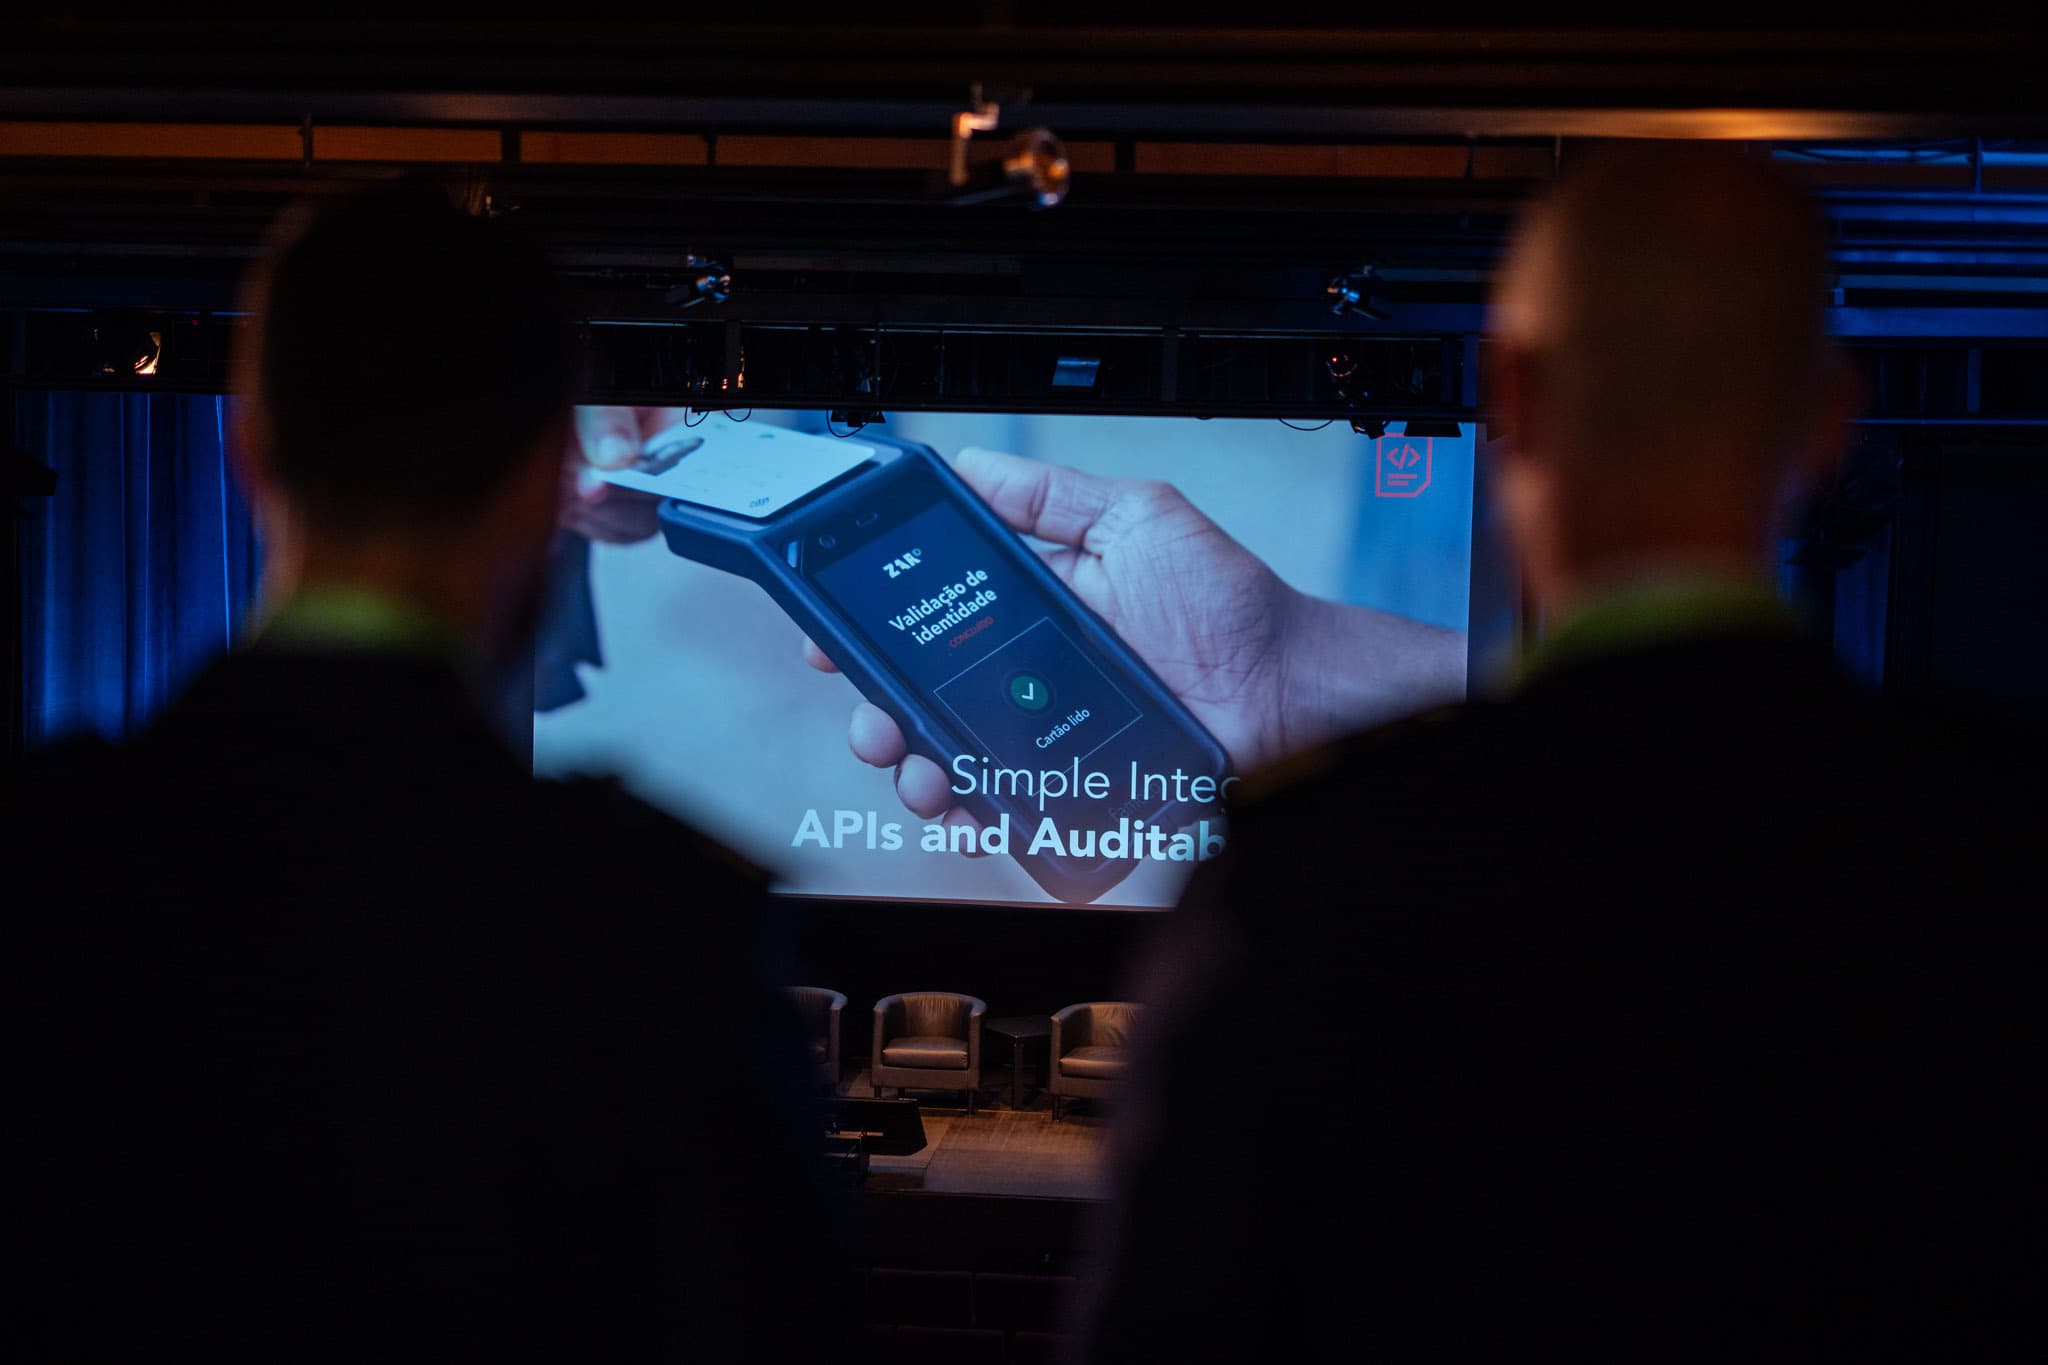
Nuestra aportación cubrió toda la cadena de emisión: fuente de datos segura, software de la máquina, codificación de chip, personalización láser, inspección por IA, registro de auditoría inmutable y verificación en campo. Caixa Mágica Software, nuestro socio tecnológico y coorganizador de la conferencia, presentó desde el escenario la vertiente de software e IA de esa cadena.
El equipamiento de demostración produjo tarjetas personalizadas de policarbonato en menos de 30 segundos por credencial, desde una unidad de sobremesa de 30 kg que combina grabado láser y personalización de chip. Los asistentes podían después verificar por NFC una tarjeta producida minutos antes, con correspondencia biométrica local y sin conexión a ninguna base de datos central.
Ese último detalle atrajo la atención constante de las delegaciones que trabajan en regiones con conectividad poco fiable. La verificación sin conexión suele tratarse como recurso de respaldo en las discusiones europeas y como requisito básico en todo el resto del mundo.
Conclusiones
Tres cosas destacaron de dos días de sesiones.
La realidad operativa dominó la agenda más que la elección de tecnología. Las cuestiones que consumieron más tiempo se refirieron a soporte, recuperación, accesibilidad y auditoría, y no a protocolos y decisiones criptográficas, lo que sugiere que el sector ha pasado del debate de arquitectura al de la entrega.
La soberanía europea pasó de principio a requisito. Dónde se fabrica el equipo, dónde se tratan los datos y quién controla el software están ahora escritos en los criterios de evaluación en lugar de mencionarse en las palabras de cierre.
Y la inclusión reapareció una y otra vez en sesiones por lo demás no relacionadas. Cualquier programa que presuponga un smartphone moderno, conectividad fiable y alfabetización digital excluye a una parte significativa de la población a la que pretende servir. Los ponentes con despliegues nacionales en producción fueron los más insistentes en este punto.
Público
La sala se construyó en torno a compradores cualificados y no a una asistencia general: responsables del sector público de identidad digital y marcos de confianza, entidades gubernamentales y autoridades públicas, responsables de innovación de instituciones financieras y proveedores de tecnología eID y eIDAS.
Esa concentración cambió la calidad de la conversación de un modo que cualquiera habituado a este circuito reconoce. Nadie dedicó tiempo a explicar qué es una credencial verificable. Las preguntas del público vinieron de personas que ya habían intentado algo y se habían topado con un muro, lo que produjo respuestas correspondientemente específicas. Varios proveedores comentaron que tuvieron menos conversaciones que en una feria mayor, y mejores.
La escala ayudó. Una primera edición dimensionada para unos cientos de las personas adecuadas vale más que una primera edición dimensionada para el volumen, y los organizadores parecen haber elegido deliberadamente.
Mirando adelante
La edición inaugural hizo lo que una primera edición debe hacer. Atrajo a las personas adecuadas, sostuvo una conversación técnica seria y dio a Lisboa un lugar en el calendario europeo de la identidad.
LID vuelve en mayo de 2027 con espacio expositivo ampliado, mesas redondas de política dedicadas a ministerios europeos y demostraciones en directo de implementaciones de referencia de eIDAS 2.0. Para entonces varios Estados miembros habrán pasado de piloto a producción, lo que debería convertir buena parte de la especulación de 2026 en evidencia. Las convocatorias de keynotes, ponentes de panel y patrocinios de exposición están abiertas a través de Caixa Mágica Software y de los canales oficiales de la conferencia.
Preguntas frecuentes
¿Qué es la LisbonID Conference (LID)?
LID es una cumbre internacional sobre identificación electrónica, marcos de confianza y billeteras de identidad digital, celebrada en Lisboa, Portugal. La edición inaugural tuvo lugar el 27 y 28 de mayo de 2026.
¿Cuál fue el papel de LIZAR en LID 2026?
LIZAR expuso todo el ecosistema de emisión de identidad, desde la personalización láser y la codificación de chip hasta la inspección por IA y la verificación NFC en campo. Nuestro socio Caixa Mágica Software coorganizó la conferencia y participó en el programa de ponentes.
¿Quién asistió a la conferencia?
Entidades gubernamentales y autoridades públicas, responsables del sector público de identidad digital, responsables de innovación de instituciones financieras, prestadores de servicios de confianza y proveedores de tecnología eID y eIDAS.
¿Qué temas cubrió LID 2026?
Implementación de eIDAS 2.0, despliegue de la Cartera Europea de Identidad Digital, prevención de fraude documental asistida por IA, modelos de confianza descentralizada y la relación entre credenciales físicas e identidad digital.
¿Dónde se celebró LID 2026?
En la Fundação Oriente, en Lisboa, Portugal.
¿Cuándo es la próxima edición?
LID 2027 está prevista para mayo de 2027 en Lisboa. Las convocatorias de ponentes y patrocinadores están abiertas.
Compartir este recurso